 Japanese
 French
 German
 English
 Spanish
 Hindi
 Italian
 Korean
 Norwegian
 Chinese

販売サイト内で直接行うオンライン決済

Web開発者として、私はこの選択に何度も直面してきました。私はWordpress、Prestashop、Drupalなどの既成CMSを使わず、サイトを一から作っています。
顧客が自分のサイトにオンライン決済を導入したい場合、銀行に応じてSogecommerceやMerkanetなどの決済エンジンを選んでもらい、私が完全に開発します。
オンライン決済を組み込むシステムの開発中、こうしたエンジンはいくつかの選択肢を提示します。その中に大きく異なる2つの方法があります。
- 銀行の決済ページへ向かうリンクボタンを用意し、カートID、金額、その他の支払い情報を送る方法です。顧客は販売サイトを離れて銀行サイトで情報を入力し、その後戻るかどうかになります。
- 販売サイト内でカード番号を直接入力させる方法です。有効期限やCVCも一緒に銀行へ送ります。この場合、顧客は販売ページ上でカード情報を入力し、サイト側が処理または保存できる可能性があります。
個人的には、顧客のカード情報をサイトページ内で直接求めない方式を選ぶよう勧めます。法的・安全面の問題を避けるためです。2つ目の方式では、サイトが顧客の銀行カード情報をデータベースに記録できるため、かなり危ういと思います。
一部のサイトは次回決済を数クリック早くするために支払い方法を保存したがります。しかし顧客はリスクを負います。サイトが悪意あるものだったり、ハッキングされたり、従業員がカード番号をコピーしたりする可能性があります。
HTTPSやブラウザの鍵マークがあるからといって、販売者が信頼できるとは限りません。HTTPSは主に通信を保護するもので、サイトがデータを正しく扱う証明ではありません。
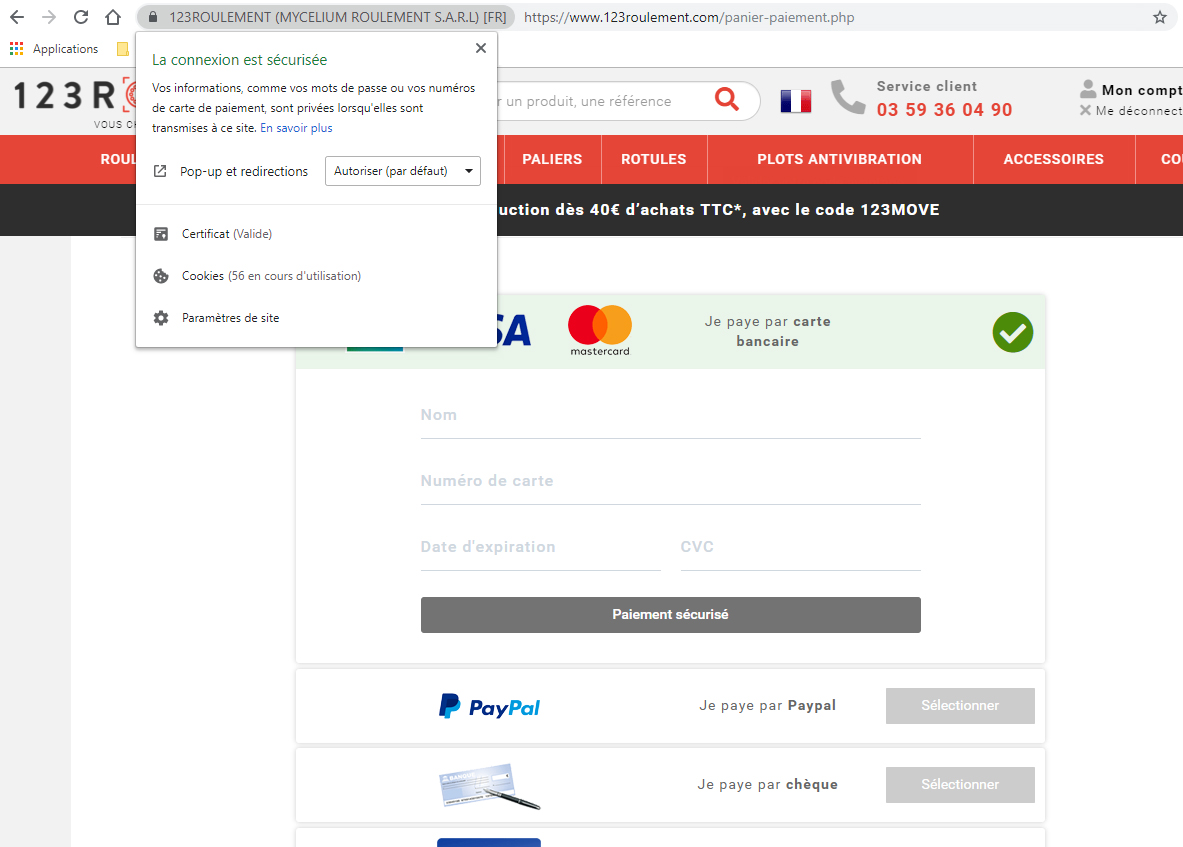
利用後にカード情報が盗まれた場合、訴えることはできますが、最終的にカード番号は流出しており、お金を失う可能性があります。
SMS認証も完全な保護ではありません。海外サイトではモバイル確認が発生しないこともあり、SMS自体も攻撃される可能性があります。
要するに、サイトが自社ページ内で直接カード情報を求める場合、完全に信頼できない限り入力は避けるべきです。最も安全なのは、本物の銀行URLを持つ外部ページで支払うことです。
また、よくPayPalオプションもあります。PayPalアカウントが必須とは限らず、PayPal上の支払い中にカード情報を入力することもできます。